




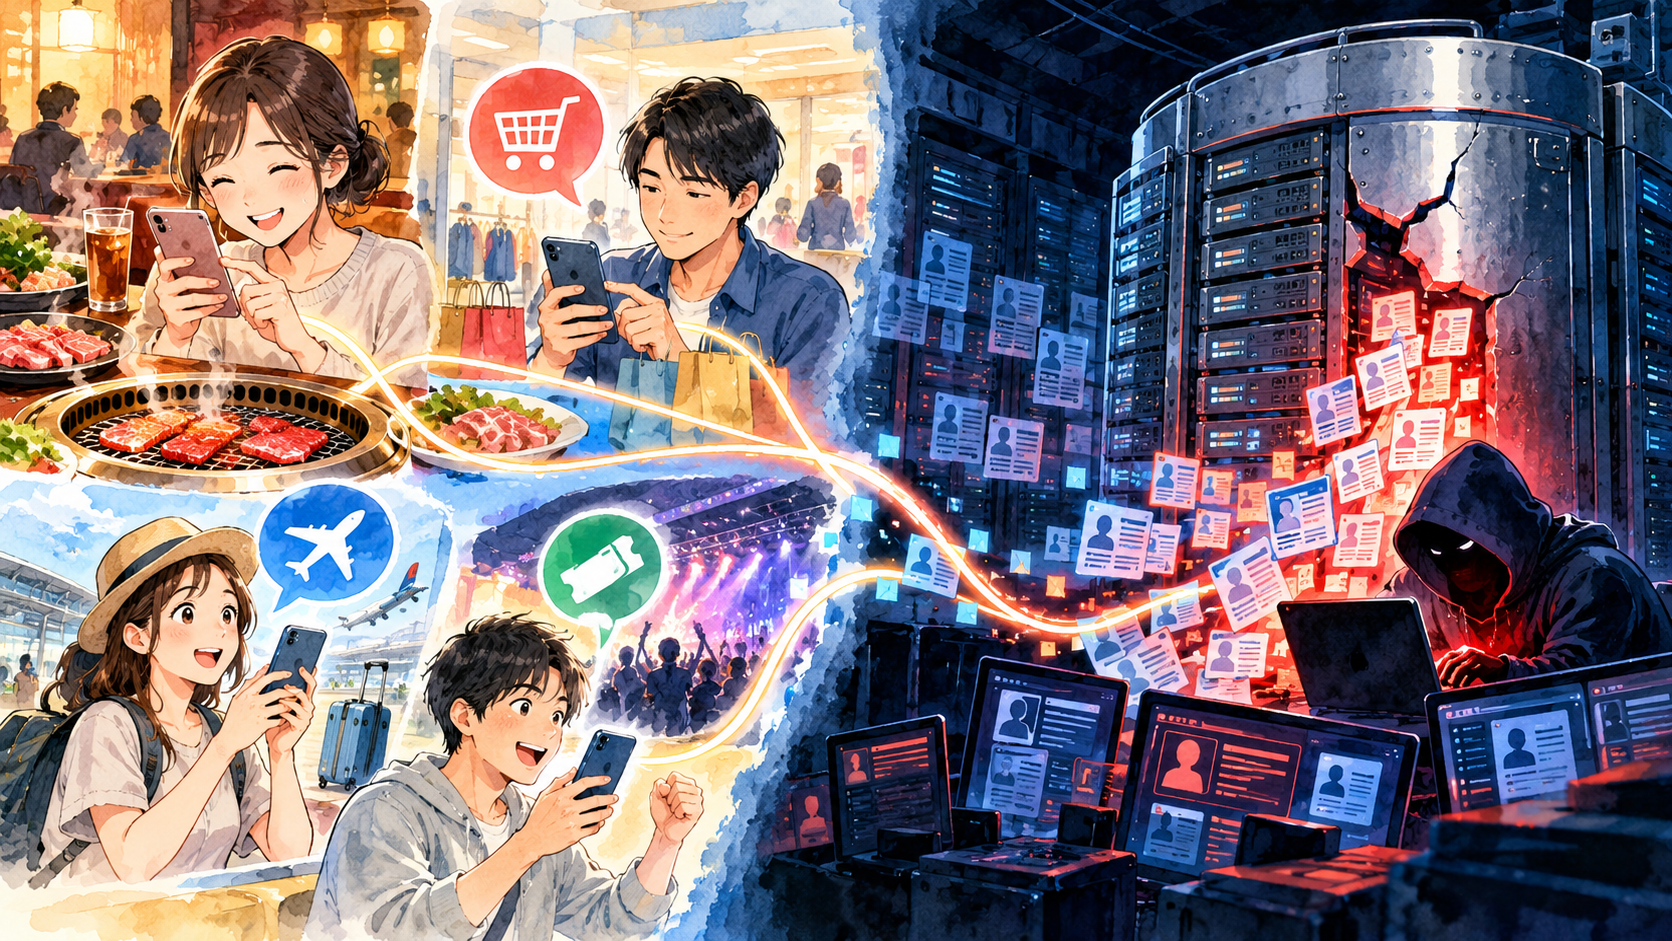
航空券の予約サイト、飲食店の会員アプリ、鉄道のネット予約。
私たちが普段、何気なく利用しているおなじみのサービスから、相次いで情報漏えいのニュースが飛び込んできている。
2026年10月に入ってから、焼肉きんぐの運営会社、第一興商、ローソン、スカイチケット、ブックオフ、JR東日本関連サービスなどで、情報の流出や流出の可能性の公表が続いている。飲食、買い物、旅行、交通と、業種も幅広い。
これは、すべての攻撃や漏えいが10月に起きたという意味ではない。以前の被害が調査を経て公表された場合もあり、確認された流出と、流出の可能性がある事案も混在する。それでも、生活に密着したサービスで問題が続けば、不安を覚える人は多いだろう。
なぜ、大企業や有名サービスでも、情報漏えいが相次ぐのか。
本稿は、サイバー攻撃の自動化、委託先やクラウドを含む管理の課題、そして一度の侵入で大量の情報が被害に遭い得る構造を解き明かすレポートである。
第一章:「一社ずつ狙う」だけではない──攻撃の自動化
サイバー攻撃と聞くと、凄腕のハッカーが一つの企業を何日もかけて狙い撃ちする映画のようなシーンを想像しがちだ。そうした標的型攻撃も存在するが、多数の相手に自動で攻撃を試す手法もある。
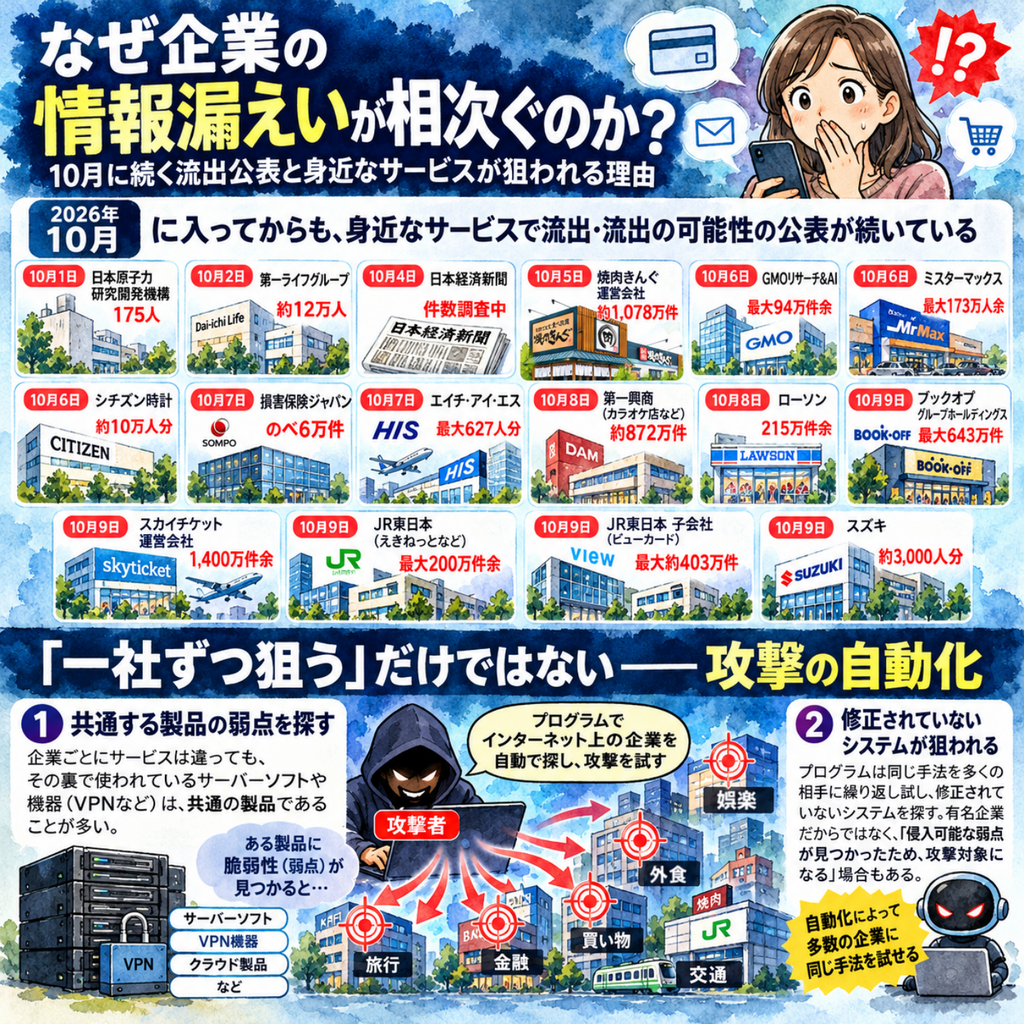
- 共通する弱点を、広く探す
- 企業ごとにサービスは違っても、その裏で使われているサーバーソフトや機器(VPNなど)は、共通の製品であることが多い。
- ある製品に脆弱性(弱点)が見つかると、攻撃者はプログラムを使ってインターネット上を調べ、修正されていないシステムを探せる。有名企業だから狙われる場合だけでなく、「侵入可能な弱点が見つかったため、攻撃対象になる」場合もある。
自動化によって、同じ手法を多くの相手に繰り返し試せる。更新漏れは侵入口の一つだが、盗まれた認証情報や設定不備などもあり、今回の各社の原因がすべて同じとは限らない。
「ええっ!『あの会社を狙おう』じゃなくて、『鍵が空いてる家を自動で探すロボット』みたいな手口なんだブー!?防犯の基本が大事だブー!」
第二章:「自社」は安全でも「委託先」から影響する
大規模な漏えいやサービス障害を理解する上では、企業が利用するIT基盤の構造にも目を向ける必要がある。
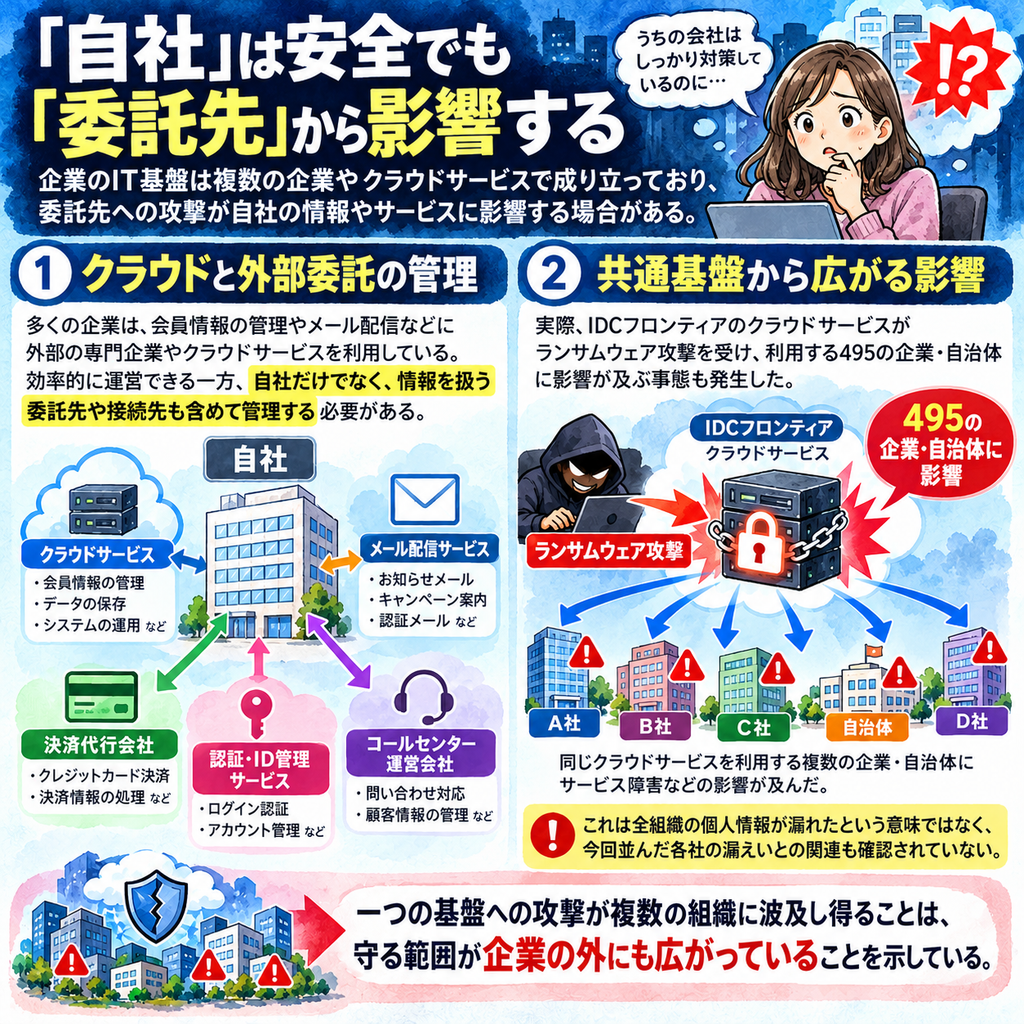
- クラウドと外部委託の管理
- 現在、多くの企業は、会員情報の管理やメール配信などに外部の専門企業やクラウドサービスを利用している。
- 効率的に運営できる一方、「自社だけでなく、情報を扱う委託先や接続先も含めて管理する」必要がある。委託先への攻撃が、自社の情報やサービスに影響する場合もある。
- 共通基盤から広がる影響
- 実際、IDCフロンティアのクラウドサービスがランサムウェア攻撃を受け、利用する495の企業・自治体に影響が及ぶ事態も発生した。ただし、これは全組織の個人情報が漏れたという意味ではなく、今回並んだ各社の漏えいとの関連も確認されていない。
一つの基盤への攻撃が複数の組織に波及し得ることは、守る範囲が企業の外にも広がっていることを示している。
「お店のセキュリティが完璧でも、データを預けてる倉庫の鍵が壊されたらアウトなんだブーね…。守る範囲が広すぎて大変だブー!」
第三章:なぜ「数百万件」も一気に抜かれるのか?
では、なぜ一度の侵入で、何百万件という大量のデータが盗み出される場合があるのか。
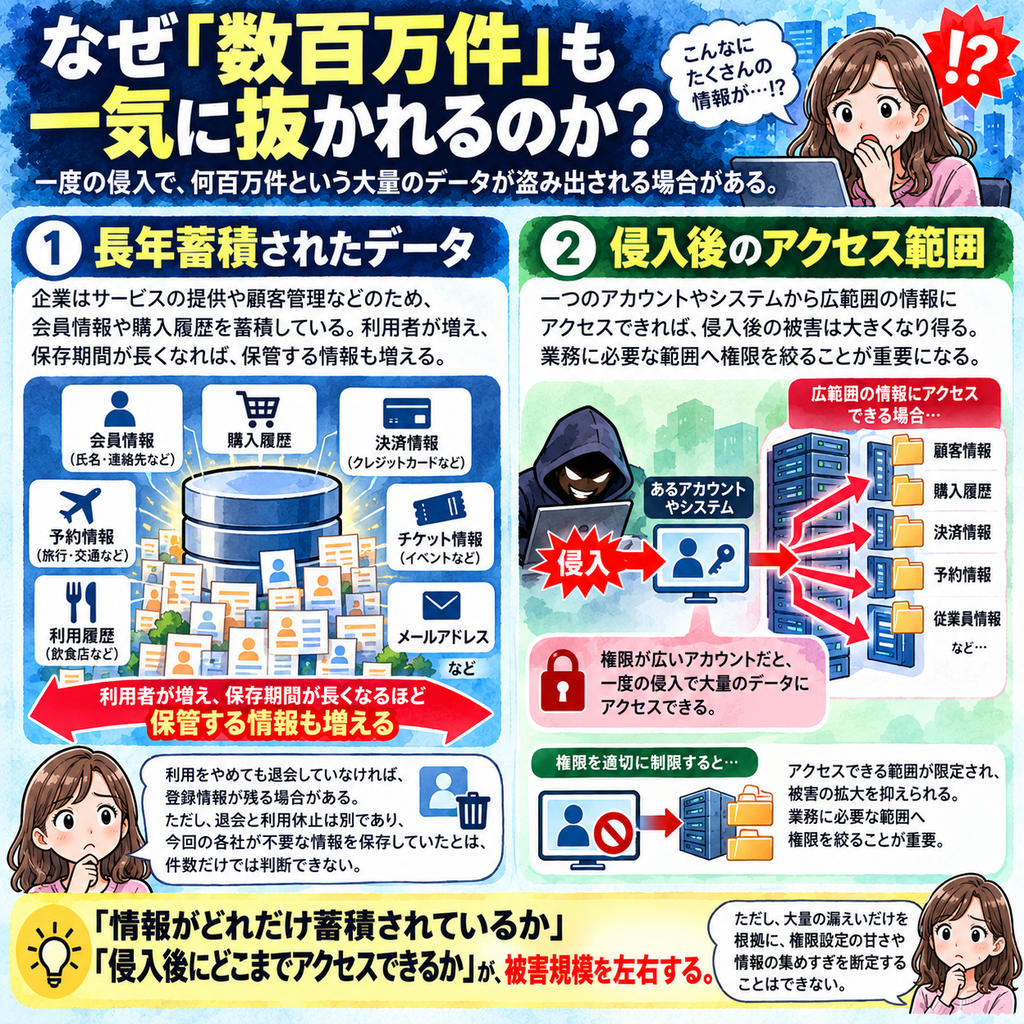
- 長年蓄積されたデータ
- 企業はサービスの提供や顧客管理などのため、会員情報や購入履歴を蓄積している。利用者が増え、保存期間が長くなれば、保管する情報も増える。
- 利用をやめても退会していなければ、登録情報が残る場合がある。ただし、退会と利用休止は別であり、今回の各社が不要な情報を保存していたとは、件数だけでは判断できない。
- 侵入後のアクセス範囲
- 一つのアカウントやシステムから広範囲の情報にアクセスできれば、侵入後の被害は大きくなり得る。業務に必要な範囲へ権限を絞ることが重要になる。
- つまり、「情報がどれだけ蓄積されているか」「侵入後にどこまでアクセスできるか」が、被害規模を左右する。ただし、大量の漏えいだけを根拠に、権限設定の甘さや情報の集めすぎを断定することはできない。
第四章:利用者ができる「防衛策」
情報を預かる企業には、漏えいを防ぐ管理と、発生後の調査・通知・被害拡大防止が求められる。その上で利用者も、不正ログインや詐欺などの二次被害を減らすための対応を取れる。
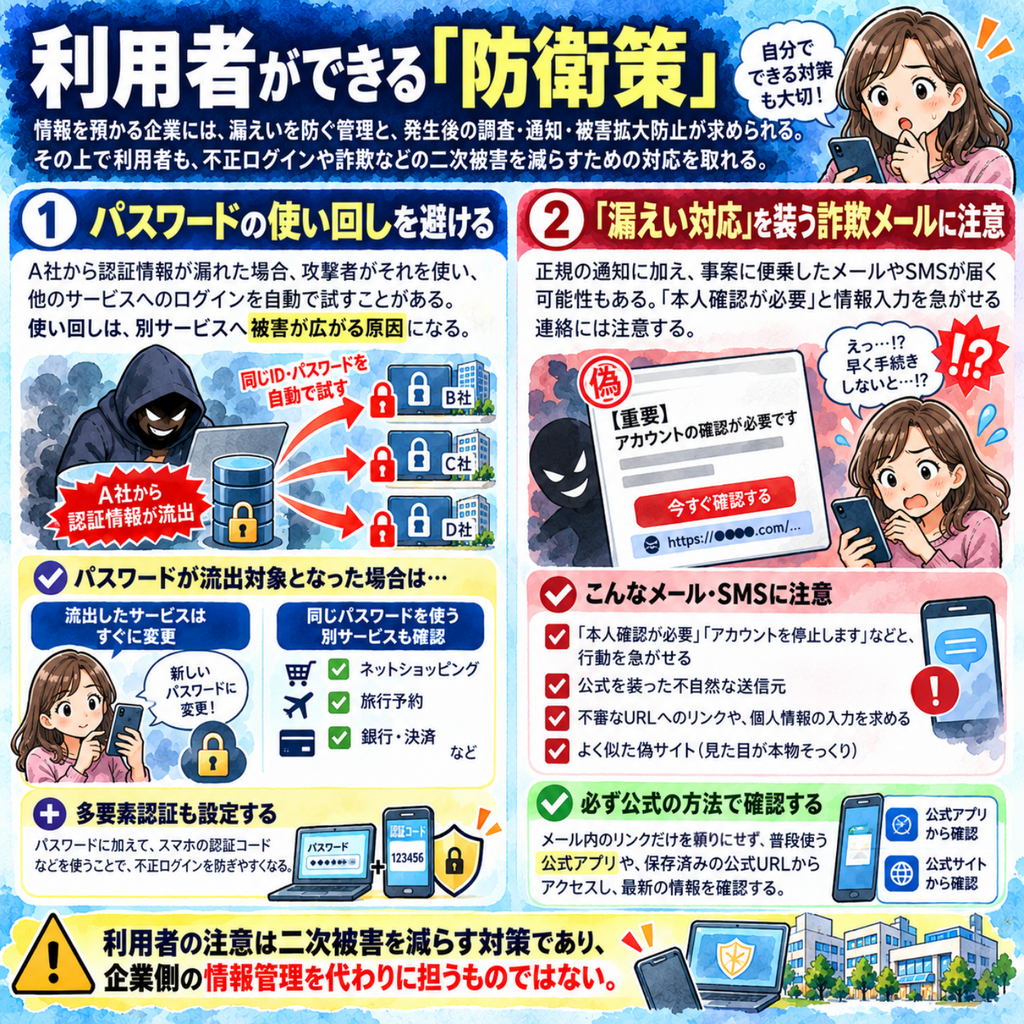
- パスワードの使い回しを避ける
- A社から認証情報が漏れた場合、攻撃者がそれを使い、B社やC社へのログインを自動で試すことがある。使い回しは、別サービスへ被害が広がる原因になる。
- パスワードが流出対象となった場合は公式の案内に従って変更し、同じものを使う別サービスも確認する。利用できる場合は、多要素認証も設定したい。
- 「漏えい対応」を装う詐欺メールに注意
- 正規の通知に加え、事案に便乗したメールやSMSが届く可能性もある。「本人確認が必要」と情報入力を急がせる連絡には注意する。
- メール内のリンクだけを頼りにせず、普段使う公式アプリや、保存済みの公式URLから確認することが大切だ。
利用者の注意は二次被害を減らす対策であり、企業側の情報管理を代わりに担うものではない。
終章:便利さと企業の責任
情報漏えいが相次ぐ背景を理解するには、「多数の相手に繰り返せる攻撃」「委託先まで広がる管理範囲」、そして「大量の情報が蓄積されたシステムでの被害拡大」という構造に目を向ける必要がある。
これは、今回のすべての事案で原因が特定されたという意味ではない。個別の侵入経路や管理状況は、それぞれの調査によって確かめられるべきものだ。
私たちはスマホ一つで予約や購入ができる便利さを手に入れた。同時に、多くの企業や、そのサービスを支える外部システムへ情報を預けている。
10月に入って続く公表は、特定の一社や一業種だけの問題ではないことを示している。発表日と発生時期は区別しつつ、身近なサービスで情報を守ることを、生活に直結する課題として捉えたい。
企業には、システムの更新だけでなく、「何の情報を、どこに、いつまで保存し、誰がアクセスできるのか」という運用全体の見直しが求められる。便利なサービスを安心して使い続けるために、情報を預かる責任も継続して果たす必要がある。
コメント