


「皆様に、今夜に対応して頂きたい大至急のお願いです」
2026年10月21日夜、高市早苗首相がX(旧Twitter)で、ウェブサイトの運営者に緊急の対応を呼びかけた。
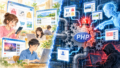
対象となったのは、「PHP」と呼ばれるプログラミング言語。重大な二つの脆弱性(セキュリティの欠陥)が見つかり、同日午後11時に公開予定の修正プログラム(パッチ)を速やかに適用できるよう、準備を求めたのである。
さらに、迅速な適用が難しい場合は、サイトの一時停止もリスクを下げる方法になるとした。
一般のインターネット利用者にとって「PHP」という名前は耳慣れないかもしれない。しかし、このソフトウェアの不具合を受け、国内外でウェブサービスを予防的に停止する動きが出ている。
本稿は、PHPがネットの裏側で担っている役割と、AIが発見を支援した脆弱性、そして「なぜ修正パッチの公開後も対応を急ぐ必要があるのか」というサイバーセキュリティの仕組みを解き明かすレポートである。
第一章:ウェブサイトの「約7割」を動かす裏方の正体
私たちが普段見ているウェブサイトは、単なる一枚の絵ではない。
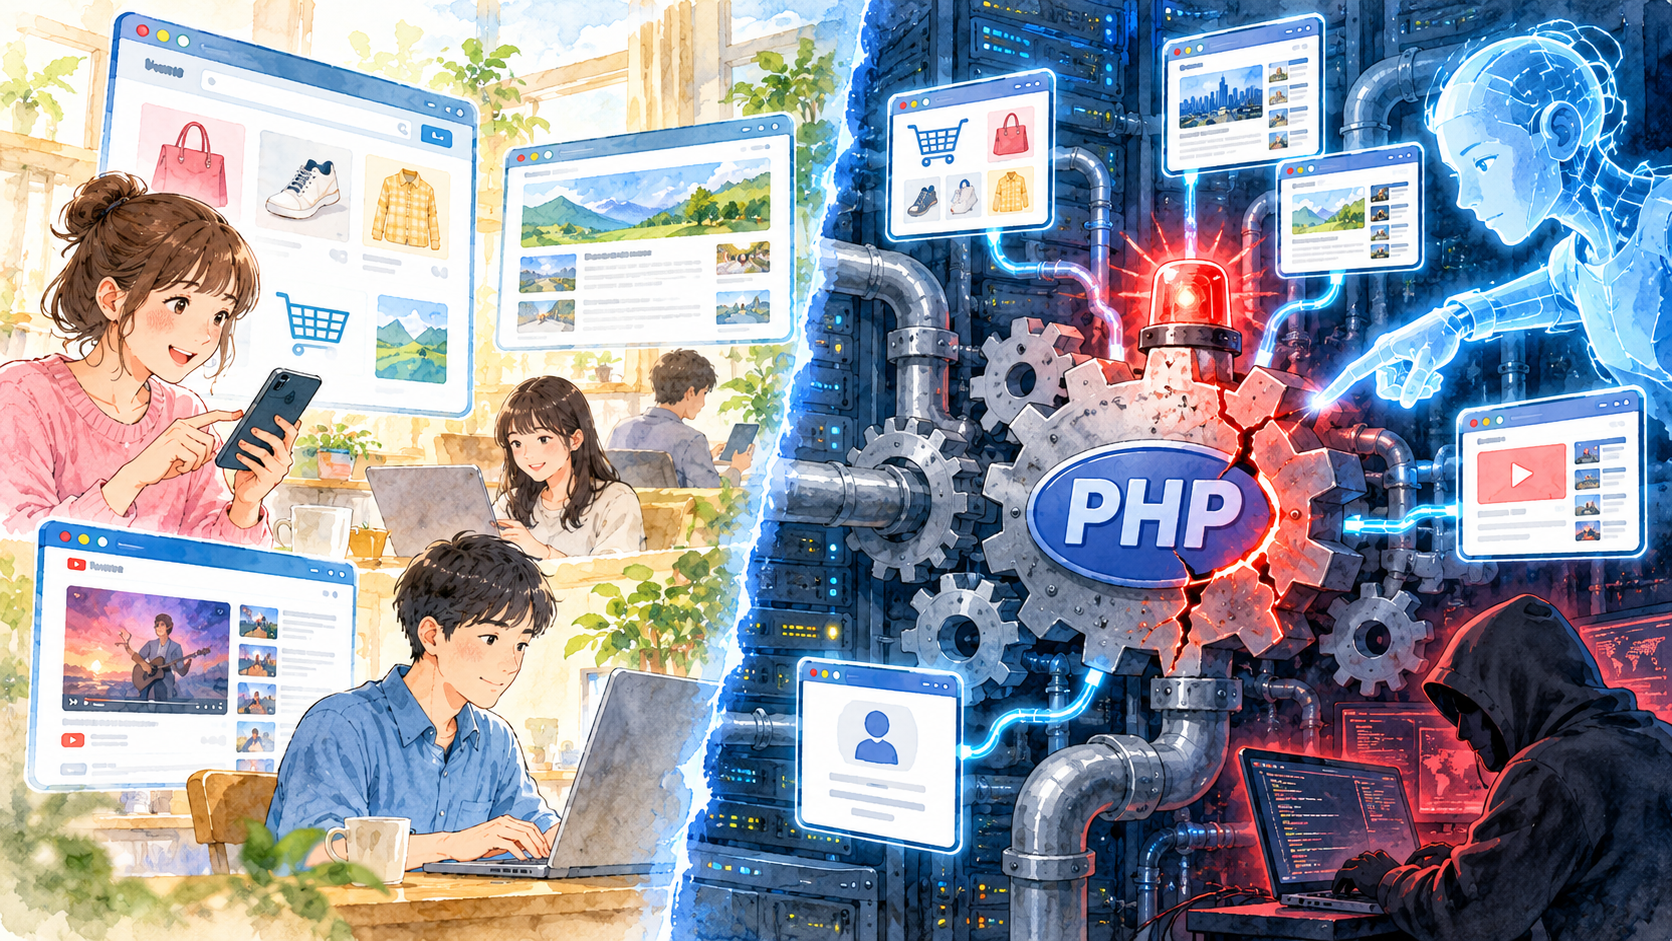
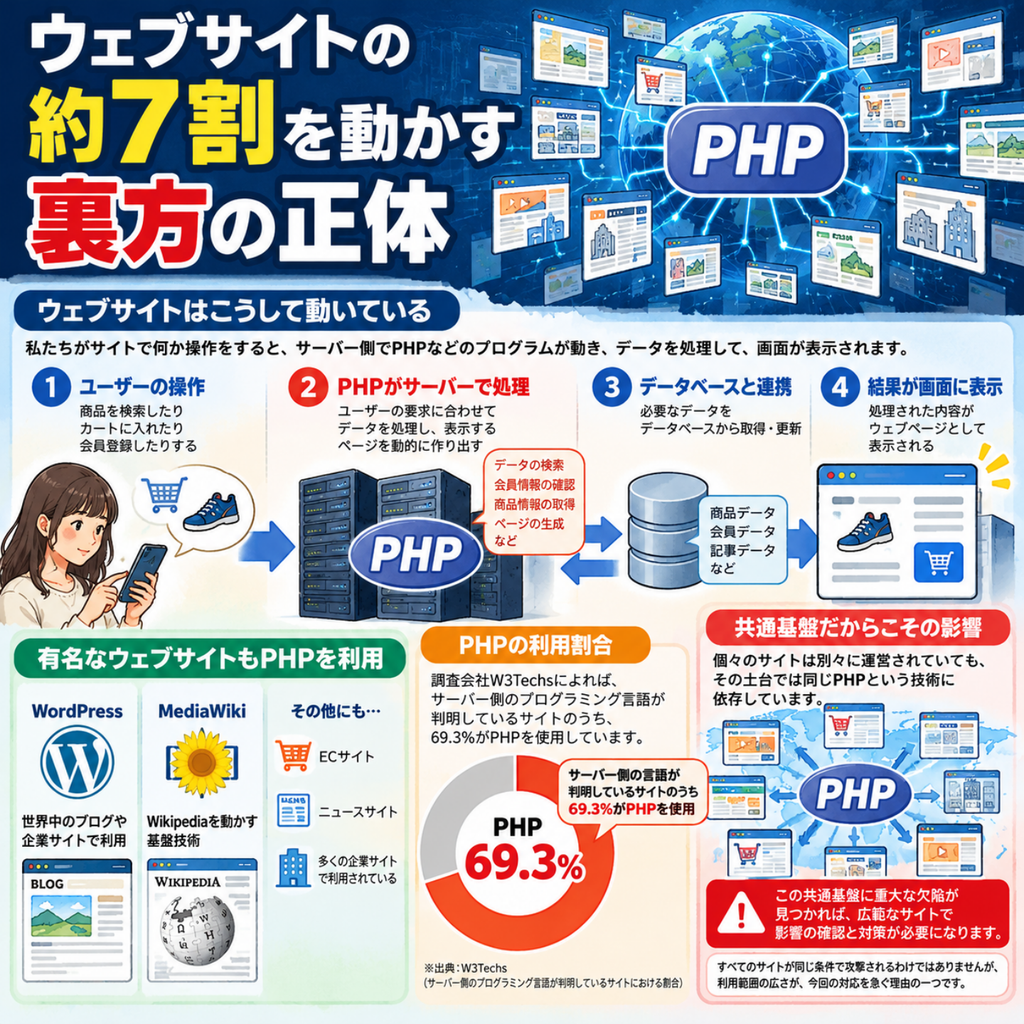
ECサイトで商品を検索し、カートに入れ、会員登録をする。こうした「ユーザーの要求に合わせて画面を動的に作り出し、データを処理する」ための裏側のシステム(サーバーサイド)で使われている言語の一つが、PHPである。
- 広く使われる技術だからこその影響
- PHPは、世界中のブログや企業サイトで使われている「WordPress」や、Wikipediaを動かす「MediaWiki」の基盤技術でもある。
- 調査会社W3Techsによれば、サーバー側のプログラミング言語が判明しているサイトのうち、69.3%がPHPを使用している。
個々のサイトは別々に運営されていても、その土台では同じPHPという技術に依存している。その共通基盤に重大な欠陥が見つかれば、広範なサイトで影響の確認と対策が必要になる。
すべてのサイトが同じ条件で攻撃されるわけではないが、利用範囲の広さが、今回の対応を急ぐ理由の一つなのである。
「ええーっ!世界中のサイトの7割が使ってる土台がグラグラになってたんだブー!?そりゃあ大騒ぎになるわけだブー!」
第二章:「PHP2Shell」とは何か──外部から不正な処理を実行される危険
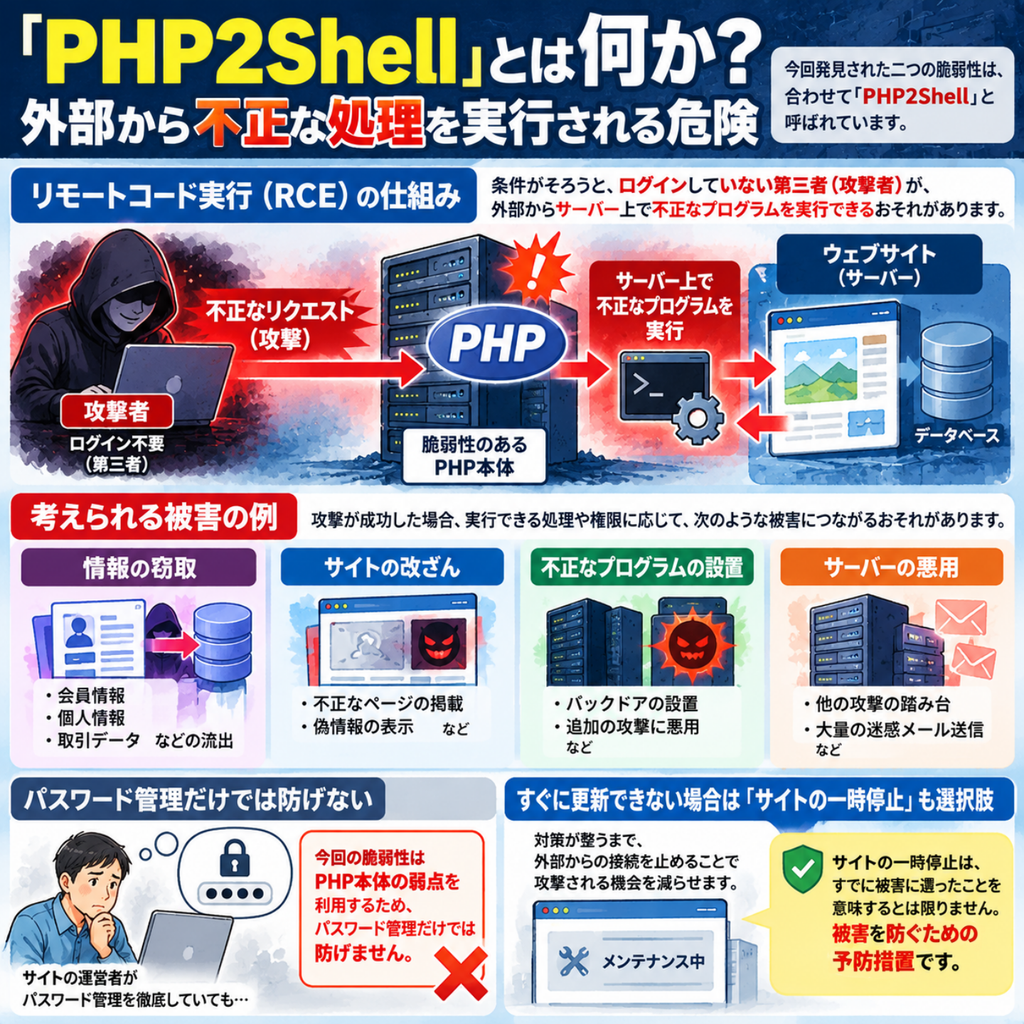
今回発見された二つの脆弱性は、合わせて「PHP2Shell」と呼ばれている。
- リモートコード実行の脅威
- この脆弱性では、条件がそろうと、ログインしていない第三者(攻撃者)が、外部からサーバー上で不正なプログラムを実行できるおそれがある。これを専門用語で「リモートコード実行(RCE)」と呼ぶ。
- サイトの運営者がパスワード管理を徹底していても、PHP本体の弱点を利用されれば、それだけでは防げない。攻撃が成功した場合、実行できる処理や権限に応じて、情報の窃取やサイトの改ざんなどにつながる危険がある。
そのため、すぐに更新できない場合は、対策が整うまでサイトを一時停止し、外部から攻撃される機会を減らすことが選択肢となる。停止は、すでに被害に遭ったことを意味するとは限らず、被害を防ぐための予防措置でもある。
「パスワードで鍵をかけてても、壁自体に穴が開いてたら泥棒に入られちゃうんだブー!だから一旦お店(サイト)を閉めるしかなかったんだブーね。」
第三章:なぜ「修正版が出た後」も対応を急ぐのか?
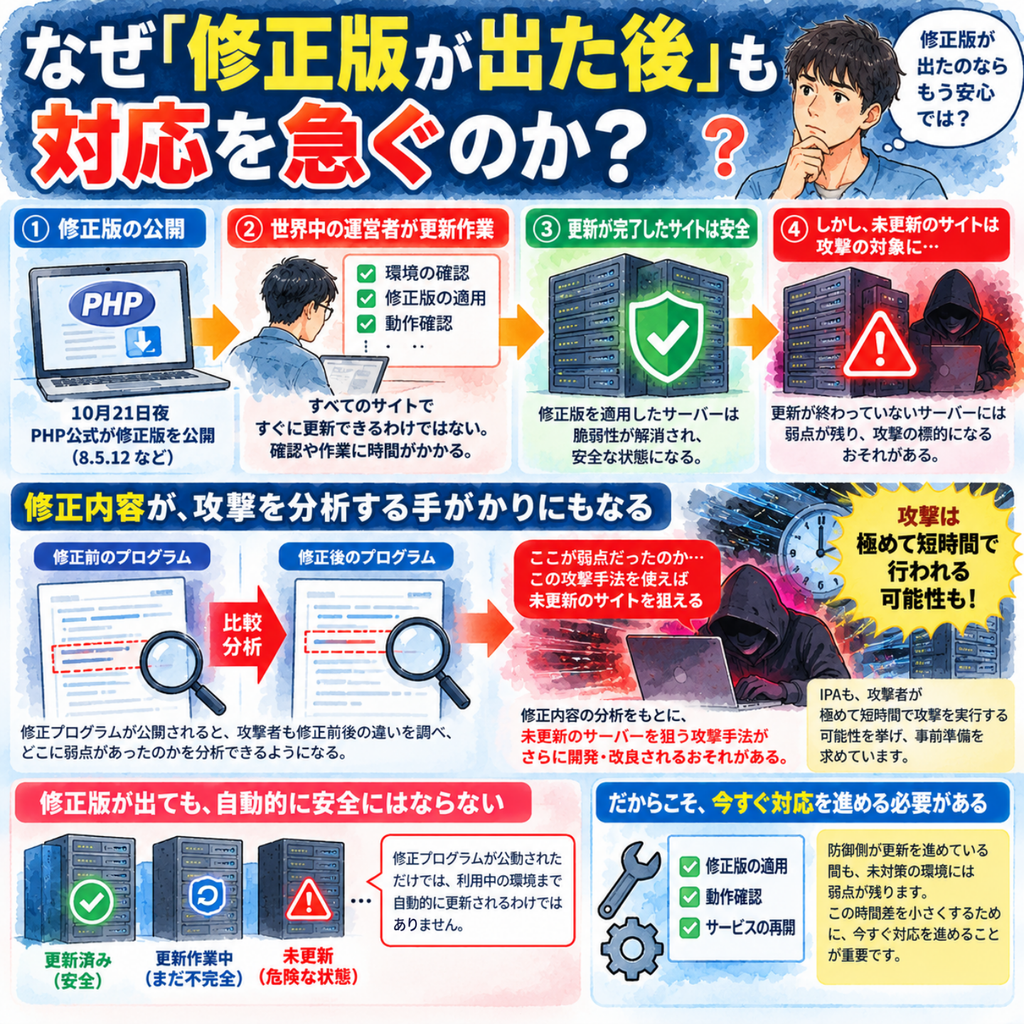
10月21日夜、PHP公式から脆弱性を修正したアップデート版(8.5.12など)が公開された。「直ったのならもう安心だろう」と思うかもしれないが、修正版の公開と、各サーバーへの適用が完了することは別である。ここに、対応を急ぐ理由がある。
- 修正内容が、攻撃を分析する手がかりにもなる
- 修正プログラムが公開されると、攻撃者も修正前後のプログラムを比較し、どこにどのような弱点があったのかを調べられるようになる。
- 公開前から攻撃の準備が進んでいる可能性もあるが、修正内容の分析によって、まだ更新を終えていないサーバーを狙う攻撃手法が、さらに開発・改良されるおそれがある。
防御側が更新を進めている間も、未対策の環境には弱点が残る。IPAが「極めて短時間で攻撃を実行する可能性」を挙げて事前準備を求めたのも、この時間差を小さくする必要があるためだ。
修正版が出たことで、利用中の環境まで自動的に安全になるわけではない。
第四章:AIが明らかにした「過去の弱点」と、攻撃への転用
今回の脆弱性発見には、AIの進化という背景もある。
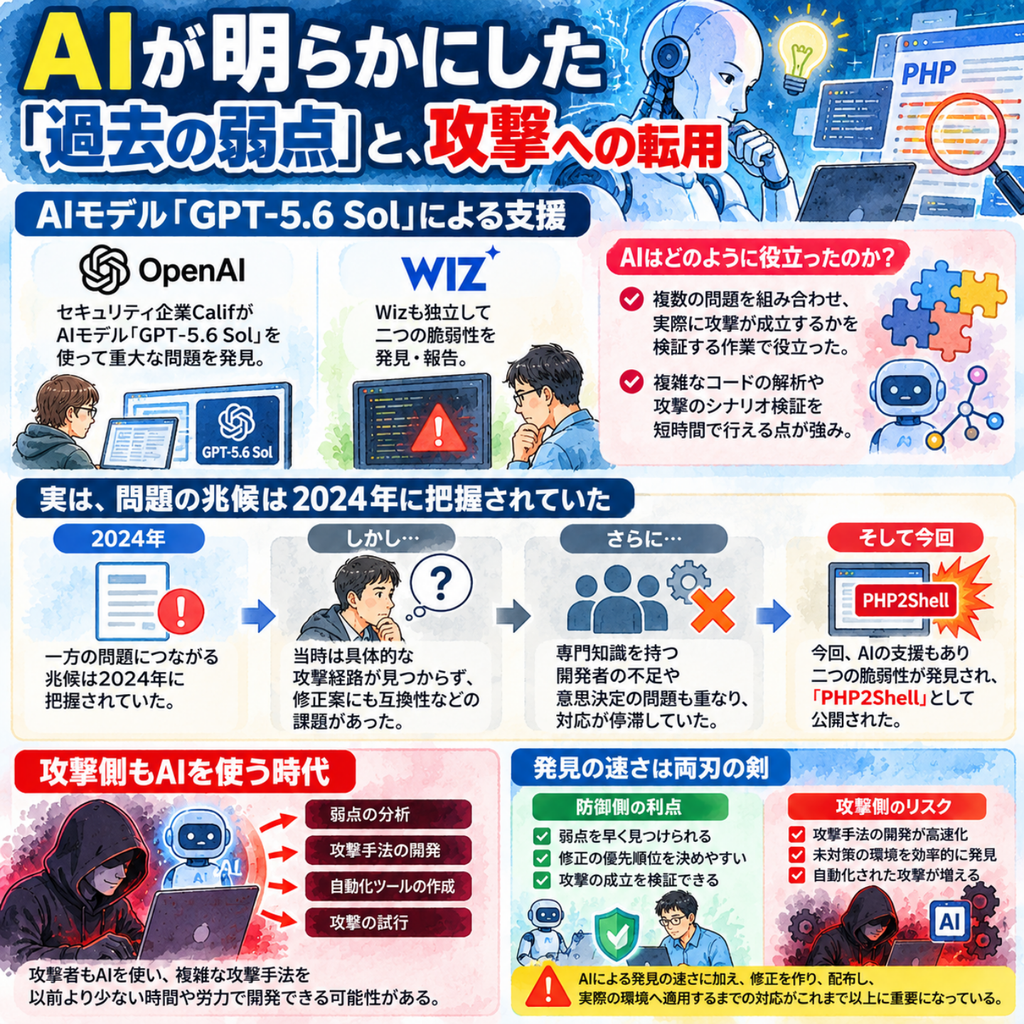
- AIモデル「GPT-5.6 Sol」による支援
- OpenAIは、セキュリティ企業Califが「GPT-5.6 Sol」を使って重大な問題を発見し、Wizも独立して二つの脆弱性を発見・報告したと説明している。
- 一方の問題につながる兆候は2024年に把握されていた。しかし、当時は具体的な攻撃経路が見つからず、修正案には互換性などの課題があった。人員不足や意思決定の問題も重なり、対応が停滞していたという。
- 今回、AIは複数の問題を組み合わせ、実際に攻撃が成立するかを検証する作業でも役立ったとされる。
- 攻撃側もAIを使う時代
- これは防御側にとっての利点であると同時に、攻撃者もAIを使い、複雑な攻撃手法を以前より少ない時間や労力で開発できる可能性を示している。発見の速さに加え、修正を作り、配布し、実際の環境へ適用するまでの対応も重要になっている。
終章:「止める」ことも、安全を守る選択肢になる
今回のPHPの問題は、私たちが普段意識することのない共通の技術に、多くのウェブサービスが支えられていることを示した。
迅速な更新が難しい場合は、サイトの一時停止も考えるという首相の呼びかけには、こうした事情がある。
ECサイトやサービスを止めれば、企業にとって売上の減少などの影響が生じる。一方、未対策のまま公開を続け、情報の窃取や改ざんを許せば、利用者にも被害が及ぶおそれがある。
サービスを続ける必要性と、未対策で公開する危険。その両方を考え、一時的に止める判断が必要になる場合もある。
利用しようとしたサイトが「メンテナンス中」なら、不便を感じるのは当然だ。停止の理由はさまざまだが、その中には被害を防ぐための更新作業もある。ネットの便利さを保つためには、動かし続ける技術だけでなく、必要なときに止めて修正する対応も欠かせないのである。
コメント